التصنيف: الأمن السيبراني والامتثال

  • كيفية تثبيت شهادة الأمان SSL وتفعيل HTTPS على موقعك: حل مشكلات المحتوى المختلط (Mixed Content) و TLS

    كيفية تثبيت شهادة الأمان SSL وتفعيل HTTPS على موقعك: حل مشكلات المحتوى المختلط (Mixed Content) و TLS

    أصبح بروتوكول التشفير الآمن HTTPS معياراً لا غنى عنه لأي موقع إلكتروني، سواء كان موقعاً تعريفياً للشركات أو منصة معاملات رقمية. إضافة إلى حماية البيانات المتبادلة بين المتصفح والخادم من التنصت والتلاعب، تُعد شهادة SSL عاملاً أساسياً في ثقة الزوار وترتيب محركات البحث. ورغم سهولة التثبيت في بعض البيئات، يواجه الكثيرون مشاكل فنية مثل تحذيرات “الاتصال غير آمن” الناتجة عن أخطاء المحتوى المختلط (Mixed Content). في هذا الدليل، نوضح كيفية تثبيت الشهادة وضبط إعدادات الأمان بشكل احترافي.

    1. أنواع شهادات SSL وكيف تختار الأنسب لموقعك؟

    • شهادات التحقق من النطاق (DV – Domain Validated): مثل شهادات Let’s Encrypt المجانية، وتناسب المواقع الشخصية والمدونات والمواقع التعريفية البسيطة.
    • شهادات التحقق من المنظمة (OV – Organization Validated): تتطلب إثبات الكيان التجاري للمنشأة، وتظهر تفاصيل الشركة في تفاصيل الشهادة، وهي مثالية للشركات والمؤسسات.
    • شهادات التحقق المعزز (EV – Extended Validation): تقدم أعلى درجات التحقق الأمني للبنوك والمنصات المالية الكبرى.
    • شهادات النطاق المتعدد (Wildcard SSL): تؤمن النطاق الرئيسي وجميع النطاقات الفرعية (مثل *.yourcompany.sa).

    2. خطوات تثبيت شهادة SSL وتفعيل البروتوكول

    1. توليد طلب توقيع الشهادة (CSR): يتم إنشاؤه عبر لوحة تحكم السيرفر (cPanel/Hostinger) أو عبر سطر أوامر OpenSSL:
      openssl req -new -newkey rsa:2048 -nodes -keyout yourdomain.key -out yourdomain.csr
    2. إصدار الشهادة وتثبيتها: تحميل ملف الشهادة (CRT) وسلسلة المصدق الوسيط (CA Bundle) إلى خادم الويب وتطبيقها.
    3. التحقق من دعم بروتوكول TLS 1.3: التأكد من تعطيل البروتوكولات القديمة غير الآمنة (SSLv3 و TLS 1.0 و TLS 1.1) وتفعيل TLS 1.2 و TLS 1.3 فقط.

    3. إجبار التحويل التلقائي من HTTP إلى HTTPS

    لضمان عدم دخول أي زائر عبر الاتصال غير المشفر، قم بإضافة قواعد التحويل الدائم 301 في ملف .htaccess (لخوادم Apache/LiteSpeed):

    RewriteEngine On
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]

    أو في ملف إعدادات خادم Nginx:

    server {
        listen 80;
        server_name yourdomain.sa www.yourdomain.sa;
        return 301 https://$host$request_uri;
    }

    4. تشخيص وعلاج مشكلة المحتوى المختلط (Mixed Content)

    تحدث مشكلة المحتوى المختلط عندما يتم تحميل صفحة الويب عبر HTTPS، ولكن يتم جلب بعض الأصول (كالصور أو الخطوط أو ملفات JS و CSS) عبر روابط http:// غير مشفرة، مما يؤدي إلى سحب القفل الأخضر وظهور تحذير المتصفح.

    خطوات حل مشكلة المحتوى المختلط:

    • فحص الكونسول في أدوات المطور (Console Tab): ابحث عن الأخطاء التي تبدأ بـ: Mixed Content: The page was loaded over HTTPS, but requested an insecure resource...
    • تحديث روابط الموارد في قاعدة البيانات: استبدال كافة الروابط القديمة من http://yourdomain.sa إلى https://yourdomain.sa.
    • تفعيل رأس أمان ترقية الطلبات غير الآمنة (HSTS & Upgrade-Insecure-Requests):
      <!-- يضاف في وسم head في صفحات الموقع -->
      <meta http-equiv="Content-Security-Policy" content="upgrade-insecure-requests">

    الأمان السيبراني المتكامل مع الخواطر الجزيرة

    في الخواطر الجزيرة للحلول الرقمية، نضع الأمان في صميم كافة خدمات تصميم وتطوير المواقع الإلكترونية وحلول الاستضافة السحابية الآمنة. نقوم بإعداد وضبط شهادات SSL، وتأمين الترويسات الأمنية (Security Headers)، وضمان تشفير الاتصال وحماية بيانات عملائك وفق أفضل المعايير العالمية.
  • حماية وأمن تطبيقات الجوال والمواقع | الخواطر الجزيرة

    حماية وأمن تطبيقات الجوال والمواقع | الخواطر الجزيرة

    تشكل حماية تطبيقات الجوال والمواقع الإلكترونية ضرورة أمنية وقانونية قصوى لأي مؤسسة تجارية تتعامل مع بيانات العملاء والمدفوعات الإلكترونية في السعودية. في الواقع، يؤدي أي تساهل في تطبيق معايير التشفير وسد الثغرات إلى مخاطر حقيقية تشمل اختراق قواعد البيانات، أو تزوير الحسابات، أو التعرض لغرامات مالية باهظة. ولذلك، فإن تأمين التطبيقات يبدأ من اللحظة الأولى لكتابة الكود البرمجي وليس بعد الإطلاق.

    أهم تدابير الحماية البرمجية للتطبيقات والمواقع

    • تشفير البيانات أثناء النقل والتخزين (SSL/TLS & AES-256): حماية كلمات المرور والبيانات البنكية والشخصية من أي اعتراض خارجي.
    • المصادقة الثنائية وتأمين واجهات البرمجة (MFA & API Security): منع الوصول غير المصرح به لواجهات التطبيق وقواعد البيانات الخلفية.
    • فحص الثغرات واختبار الاختراق الدوري (Penetration Testing): اكتشاف نقاط الضعف البرمجية ومعالجتها وفق المعايير الصادرة عن الهيئة الوطنية للأمن السيبراني (NCA).
    • إدارة الصلاحيات الصارمة: تقييد صلاحيات الوصول للموظفين والمطورين وفق الحاجة الفعلية لكل دور وظيفي.

    تعرف على خدمات تنسيق وتأهيل الأمن السيبراني التي نقدمها لحماية الشركات والمؤسسات.

  • دليل الجاهزية الرقمية لمقاولي أرامكو وسبك: كيف تجتاز التدقيق التقني والأمني بسلاسة؟

    دليل الجاهزية الرقمية لمقاولي أرامكو وسبك: كيف تجتاز التدقيق التقني والأمني بسلاسة؟

    يمثل تأهيل مقاولي أرامكو وسبك في مجال تقنية المعلومات والأمن السيبراني ركيزة أساسية لاعتماد المنشآت في المنطقة الشرقية. لذلك، تفرض معايير الطرف الثالث (SACS-002) جاهزية رقمية كاملة للتأهل للمشاريع الكبرى.

    إطار عمل تأهيل مقاولي أرامكو وسبك وفق اشتراطات الأمن السيبراني SACS-002

    أهمية تأهيل مقاولي أرامكو في بيئات الأعمال الصناعية

    تعتبر المنشآت الكبرى شبكات الموردين امتداداً لبنيتها التحتية الحيوية. علاوة على ذلك، فإن وجود أي ثغرة في بريد المقاول أو خوادمه قد يهدد سلامة العمليات الصناعية المشتركة. وبالتالي، تشدد إدارات المشتريات على مراجعة الشهادات الأمنية قبل توقيع العقود.

    المحاور الأربعة الأساسية للامتثال والجاهزية

    1. التحقق المتعدد وعزل الشبكات الحساسة (MFA)

    يعد تفعيل المصادقة متعددة العوامل إلزامياً لجميع الحسابات وأنظمة الوصول عن بُعد. بالإضافة إلى ذلك، تشترط المعايير فصل شبكات المشاريع الحساسة تماماً عن شبكات المكاتب العامة. بناءً على ذلك، يتم حماية البيانات الهندسية من أي اختراق محتمل.

    2. البريد الإلكتروني الرسمي الموثق بالكامل

    ترفض لجان المناقصات التعامل عبر حسابات البريد المجانية غير المعتمدة. لذلك، يتوجب على المنشأة استخدام بريد مرتبط بنطاقها الرسمي مع تفعيل سجلات SPF وDKIM وبروتوكول DMARC. ومن هذا المنطلق، يضمن النظام حماية الفواتير والمستندات من محاولات الانتحال والتصيد.

    3. حماية الأجهزة الطرفية وسد الثغرات (EDR)

    تشترط المعايير تثبيت برمجيات الحماية المتقدمة على جميع أجهزة الموظفين والمهندسين. علاوة على ذلك، تلتزم الشركة بإجراء تحديثات دورية لأنظمة التشغيل وفق توجيهات الهيئة الوطنية للأمن السيبراني (NCA). ونتيجة لذلك، تنخفض مخاطر البرمجيات الخبيثة بنسبة كبيرة.

    4. خطط النسخ الاحتياطي المعزول (Air-Gapped)

    يتعين على المنشأة حفظ نسخ احتياطية دورية ومشفرة للبيانات الهندسية والتجارية. فضلاً عن ذلك، يجب توفير نسخة معزولة كلياً عن الشبكة لمواجهة هجمات الفدية المحتملة. وبالتالي، يضمن المقاول استمرارية أعماله دون أي انقطاع.

    خارطة طريق تأهيل مقاولي أرامكو السريعة

    يتطلب الحصول على الاعتماد إجراء تدقيق تمهيدي شامل لسد الفجوات التقنية مبكراً. بناءً على ذلك، يستطيع المقاول تفادي ملاحظات لجان الفحص والتدقيق الميداني. وفي النهاية، يحول الامتثال المبكر المتطلبات الصارمة إلى ميزة تنافسية للفوز بالمناقصات في الجبيل والخبر والدمام.

    يقدم فريق الخواطر الجزيرة للحلول الرقمية خدمات متخصصة عبر تأهيل المقاولين لشهادات الامتثال وتنسيق الأمن السيبراني لمقاولي أرامكو وسابك في المنطقة الشرقية. تواصل معنا اليوم لحجز فحص فني تمهيدي.

  • دليل تحليل الفجوات (Gap Analysis) لشهادة أرامكو (CCC): كيف يتجنب مقاولو المنطقة الشرقية تأخير الاعتماد؟

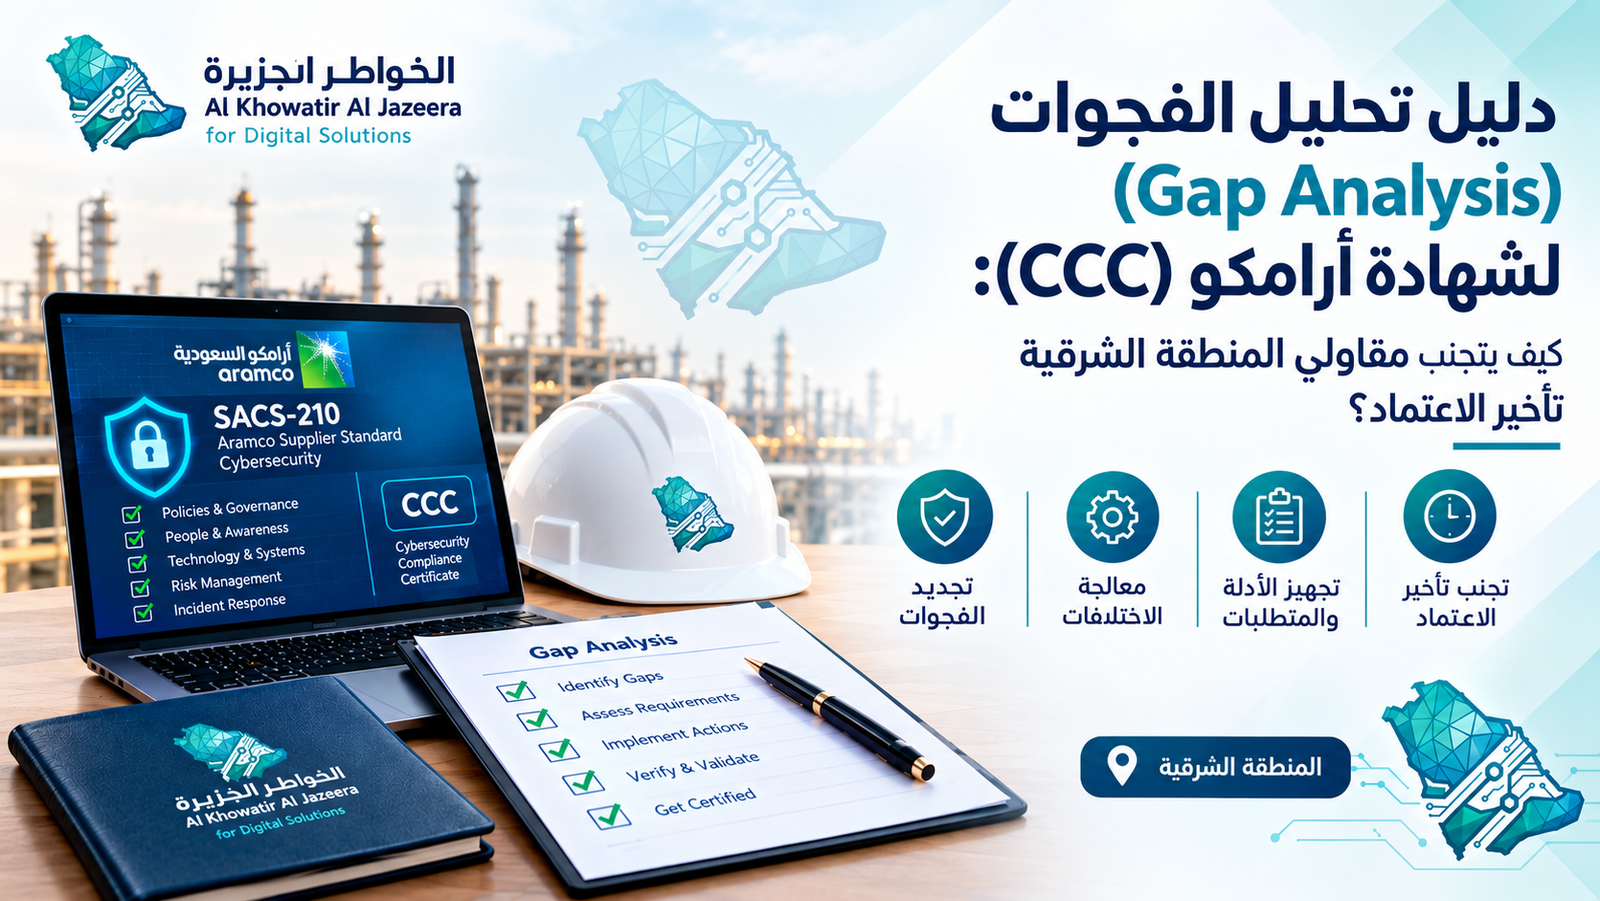
    دليل تحليل الفجوات (Gap Analysis) لشهادة أرامكو (CCC): كيف يتجنب مقاولو المنطقة الشرقية تأخير الاعتماد؟

    في المنطقة الشرقية، وتحديداً في مراكز الصناعة والأعمال مثل الجبيل والدمام والخبر، يعتبر الحصول على شهادة التوافق للأمن السيبراني (CCC) من أرامكو السعودية متطلباً أساسياً لا غنى عنه لأي مقاول أو مورد. بناءً على ذلك، أصبحت هذه الشهادة شرطاً إلزامياً للدخول في المناقصات وتوقيع العقود.

    مع التحديث الأخير للمعيار (SACS-210)، أصبحت اشتراطات التدقيق أكثر دقة وحزماً من أي وقت مضى. لذلك، فإن محاولة التقدم للتدقيق دون تقييم دقيق للاستعداد المسبق يؤدي غالباً إلى رفض الاعتماد وتأخير المشاريع لشهور طويلة. بالإضافة إلى ذلك، يترتب على ذلك تكاليف مالية وخسائر تعاقدية باهظة.

    1. ما هو تحليل الفجوات (Gap Analysis) وفق معيار SACS-210؟

    تحليل الفجوات هو مراجعة تشخيصية شاملة تقارن بين الوضع الأمني الحالي لشركتك وبين متطلبات أرامكو الصارمة. نتيجة لذلك، يكشف هذا التحليل نقاط الضعف بدقة قبل وصول المدقق الخارجي المعتمد. فضلاً عن ذلك، يمنحك التقييم المبكر فرصة كافية لتصحيح الأخطاء وتحديث الأنظمة بسلاسة.

    2. لماذا يفشل المقاولون في اجتياز تدقيق أرامكو من المرة الأولى؟

    أظهرت التجارب الميدانية أن معظم حالات تأخير الاعتماد تعود إلى أخطاء شائعة كان يمكن تلافيها. في الواقع، يكمن السبب الأول في غياب الأدلة الرقمية الموثقة التي تثبت تطبيق السياسات الأمنية. علاوة على ذلك، يؤدي ضعف حماية الشبكات وغياب الرقابة على حسابات الموظفين إلى تسجيل مخالفات صريحة. من ناحية أخرى، ترفض لجان التدقيق أي محاولات للاعتماد الشكلي دون تطبيق تقني فعلي.

    3. المنهجية العملية لإجراء تحليل الفجوات بنجاح

    لضمان تجاوز التدقيق بنجاح وفق معيار SACS-210، يجب اتباع منهجية فنية واضحة تتكون من أربع مراحل رئيسية:

    • الخطوة الأولى (تحديد النطاق): تبدأ العملية بحصر دقيق لجميع الأجهزة والخوادم والشبكات المتصلة ببيانات أرامكو. لذلك، فإن التحديد الخاطئ للنطاق يمثل السبب الأبرز للتعثر.
    • الخطوة الثانية (تقييم الضوابط الفنية): تشمل هذه المرحلة مراجعة سياسات الوصول، وإدارة الثغرات، وتشفير البيانات. بالإضافة إلى ذلك، يتم التحقق من تفعيل البريد الإلكتروني الرسمي المشفر المعتمد.
    • الخطوة الثالثة (توثيق الأدلة): يتم جمع سجلات الدخول (Logs) وتقارير الفحص السيبراني الحقيقية. بناءً عليه، فإن قوة موقفك أمام المدقق تعتمد كلياً على موثوقية هذه الوثائق.
    • الخطوة الرابعة (خطة المعالجة): يتم وضع جدول زمني حاسم لسد كافة الثغرات وتطبيق الحلول قبل موعد التدقيق النهائي.

    4. كيف يعزز الامتثال موثوقية شركتك الرقمية؟

    في قطاع الأعمال، لا يمثل الامتثال لمعيار SACS-210 مجرد إجراء إداري، بل هو ميزة تنافسية كبرى لشركتك. نتيجة لذلك، يمكنك إبراز هذا الاعتماد كإثبات موثوقية وكفاءة في ملفك التجاري وموقعك الإلكتروني. هذا يعزز عوامل المصداقية والخبرة، ويجعل شركتك الخيار الأول لشركات الطاقة والمقاولات في المنطقة الشرقية.

    الخلاصة: استعد لتدقيق أرامكو باحترافية

    نحن في الخواطر الجزيرة للحلول الرقمية نفهم طبيعة التحديات التي تواجه المقاولين في المنطقة الشرقية. ختاماً، نقدم لكم خدمة متكاملة لتنفيذ تحليل فجوات دقيق عبر خدمات تأهيل المقاولين لشهادات الامتثال وتنسيق الأمن السيبراني، لتجاوز تدقيق أرامكو بنجاح ومن المرة الأولى. تواصل معنا اليوم لحجز استشارة تحليل الفجوات وتأمين مشاريعك القادمة.